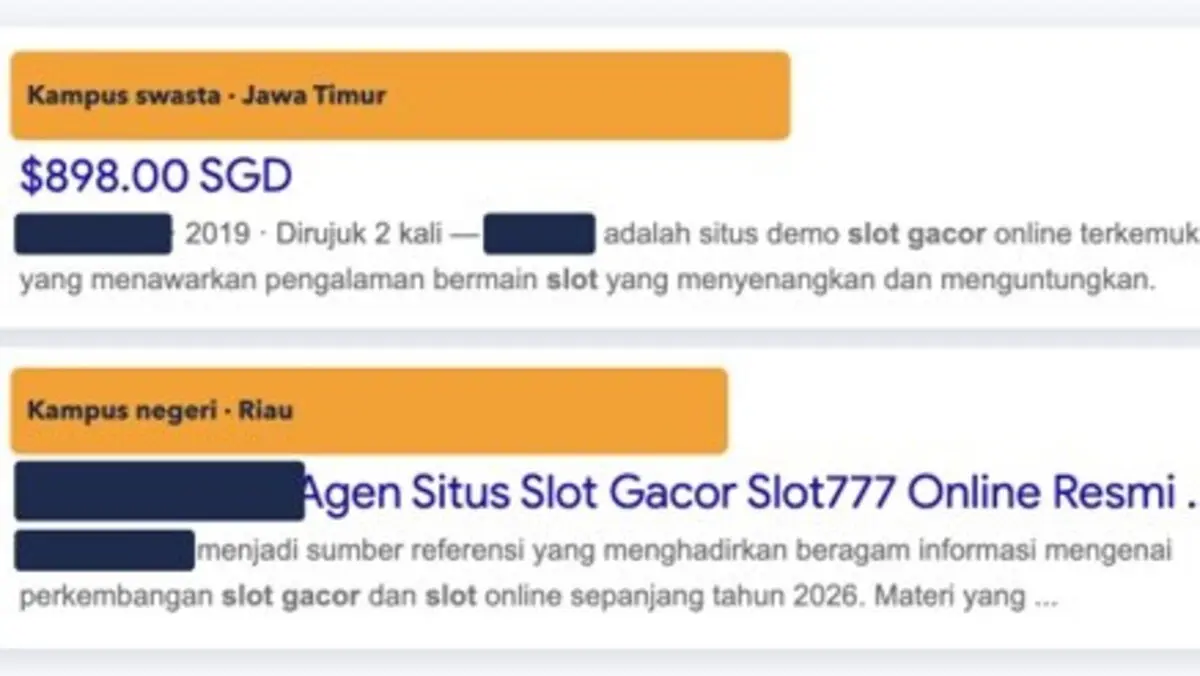
Jakarta, The Stance – Hingga Oktober 2026, sejumlah lapak judi pada situs resmi sembilan institusi di delapan provinsi diketahui mengiklankan judi online. Penyusup mendompleng nama baik institusi tersebut di tengah minimnya pengawasan.
Pengamat Keamanan Siber Vaksincom Alfons Tanujaya mengatakan pengelola situs tidak akan menyadari ketika membuka situsnya sendiri, namun berbeda bagi mereka yang secara khusus mencari mengenai informasi judi online (judol).
Tujuh dari sembilan kasus tersebut terjadi di situs jurnal ilmiah dan repositori karya ilmiah milik program studi atau fakultas yang seharusnya dikelola dan diamankan dengan baik.
“Coba bayangkan mahasiswa yang sedang mencari referensi jurnal untuk skripsi. Bukannya mendapatkan artikel ilmiah, yang muncul di halaman pertama Google malah judul “Situs Slot Gacor” dan “Trik Pola Maxwin”. Dan yang bikin geleng-geleng kepala, alamatnya milik kampus dan lembaga pemerintah,” ujarnya melalui keterangan tertulis, Senin (12/10/2026).
Penyusup, jelas dia, mendompleng situs dengan posisi tinggi di mesin pencarian agar materi iklannya bisa mencapai audiens yang dituju secara lebih luas.
"Ibaratnya numpang pasang spanduk judi di gerbang kampus, gratis pula. Di satu situs jurnal saja ditemukan belasan halaman yang disusupi sekaligus, mulai dari halaman kontak, susunan redaksi sampai halaman artikel ilmiahnya,” ujar Alfons.
Menjadi Masalah Nasional
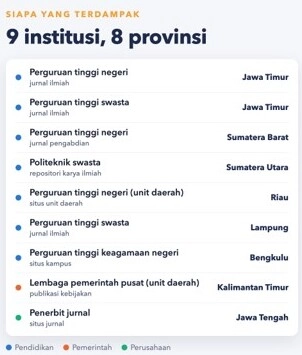
Alfons menjelaskan tujuh dari sembilan institusi tersebut adalah perguruan tinggi, yaitu empat perguruan tinggi negeri dan tiga perguruan tinggi swasta. Sisanya, yakni satu unit daerah lembaga pemerintah pusat dan satu perusahaan penerbit jurnal.
“Lokasinya tersebar dari Sumatera Utara, Sumatera Barat, Riau, Bengkulu, Lampung, Jawa Tengah, Jawa Timur sampai Kalimantan Timur. Jadi ini bukan masalah satu daerah saja dan menjadi masalah nasional,” tuturnya.
Ia menuturkan, hal yang membuat kasus ini sulit disadari adalah adanya pengalih/forwarder tersembunyi yang hanya aktif saat yang datang adalah mesin pencari Google. Ibarat bunglon, warnanya berubah tergantung siapa yang melihat.
“Kalau yang membuka manusia, ditampilkan situs yang normal. Kalau yang datang Google, disuguhi halaman judi. Jadi jangan heran kalau pengelola situs merasa dirinya baik-baik saja. Dibuka dari kantor, aman. Dicek dari ponsel, aman. Tetapi di Google, situsnya sudah jadi papan iklan judi,” ujarnya.
Pada kasus lain, situs kampus malah menampilkan jendela penipuan berkedok “tarik uang” kepada pengunjungnya. Di sinilah jebakan dipasang. Pengunjung yang termakan bukan hanya digiring ke judi online, tapi juga berisiko kehilangan uangnya.
Beberapa situs korban di provinsi yang berbeda, mulai dari kampus negeri, kampus swasta, lembaga pemerintah sampai penerbit, mempromosikan merek judi yang sama dengan pola kalimat yang mirip.
Artinya ini bukan ulah iseng satu dua orang, melainkan penyusupan massal oleh kelompok yang sengaja berburu situs berdomain terpercaya untuk dijadikan papan iklan gratis.
Kurang Disiplin Menambal Celah Keamanan
Mengapa hal ini terjadi? Alfons menjelaskan bahwa penyebab pertama adalah karena aplikasi tidak di-patch dengan disiplin. Ketika ditemukan celah keamanan yang lemah, dengan mudah dieksploitasi penyusup.
Ibarat rumah dengan kunci lama yang cara membukanya sudah beredar luas. Sebagian situs korban masih menjalankan perangkat lunak versi lama yang sudah tidak mendapat pembaruan keamanan.
Kedua, disebabkan kata sandi pengelola yang lemah dan mudah ditebak. Plus, pengelolaan akun untuk upload jurnal yang tidak mengikuti standar sekuriti yang baik sehingga penyusup bisa menyamar sebagai mahasiswa dan mengunggah konten judol.
Ketiga, pengamanan kredensial hanya mengandalkan username dan password. Menariknya, tidak sedikit korban yang aplikasinya masih memakai versi yang didukung.
Artinya kata Alfons, hal itu disebabkan pintu masuk yang kemungkinan besar oleh akun pengelola yang bocor, dan penyusup masuk dengan santai seolah-olah pengelola resmi. Harusnya pengamanan memanfaatkan otentikasi dua faktor atau passkey.
Terakhir, terlalu banyak subdomain dan situs kecil dari proyek sebelumnya yang tidak terpantau dan dijaga. Dibuat, dipakai sebentar, lalu ditinggal begitu saja. Ditambah dengan ketidakjelasan kemana korban harus melaporkan hal ini.
“Hanya 3 dari 9 institusi yang kontak tim tanggap insiden sibernya mudah ditemukan. Akibatnya laporan dari luar sering tidak sampai ke orang yang tepat,” ujarnya.
Baca Juga: Perlu Formula Lebih Bijak Agar Penerima Bantuan Sosial Tak Terjerat Judi Online
Kondisi ini kata dia telah menyebabkan dampak yang sangat krusial, masyarakat menjadi korban karena aktivitas judi online yang harusnya dicegah malah disebarkan oleh situs kampus, pemerintahan dan organisasi bisnis.
Selain itu juga nama baik institusi tercoreng. Harusnya kampus yang merupakan institusi terdepan dalam memerangi perjudian dan paling melek teknologi malah kebobolan dan menjadi sarang promosi judi online itu sendiri.
Kemudian, juga menyebabkan kredibilitas situs dan kampus menurun karena menjadi situs yang dihindari masyarakat, bahkan bisa ditandai berbahaya. Alfons pun memberikan tiga langkah sederhana yang bisa langsung dilakukan.
Pertama, ketik site:namadomain.ac.id slot atau site:namadomain.go.id togel di Google. Kalau muncul judul atau isi tentang judi, situs anda kemungkinan sudah kebobolan. Jangan lupa cek juga situs jurnal, fakultas dan unit di bawahnya.
Kedua, tutup. Jangan hanya menghapus halaman judinya, namun cari dan tutup pintu masuknya dengan memperbarui aplikasi, plugin dan tema, hapus berkas dan akun yang tidak dikenal, serta matikan subdomain yang sudah tidak dipakai.
Ketiga, ganti semua kata sandi pengelola, panel hosting dan database, lalu aktifkan otentikasi dua faktor. Daftarkan situs di Google Search Console untuk menghapus halaman judi dari pencarian, dan sediakan kontak pelaporan keamanan yang jelas.
Alfons menegaskan, menghapus halamannya saja kerap tidak cukup karena sumber masalahnya bukan di tampilan situs, melainkan kelemahan lain yang harus ditutup. “Kalau pintunya masih terbuka, ya penyusupnya akan datang lagi.” (par)
Simak info publik, kebijakan & geopolitik dunia di kanal Whatsapp dan Telegram The Stance